여러 게임 서비스를 아우르는 공통 계정
2025년 1월 출시, 공식 사례는 2026년 10월 공개SEGA Account는 Auth0를 공통 아이덴티티 기반으로 씁니다.
무엇이 달라졌나요? +
서비스마다 오래된 로그인 시스템을 따로 쓰고 있었습니다.
SEGA Account 프로젝트에 한정된 사례이며, 패스키 도입은 이후 계획입니다.
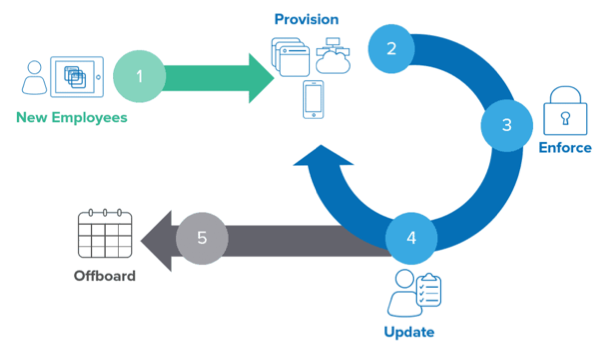
아이덴티티 담당팀은 직원과 파트너의 로그인을 계정 생성·변경·회수와 하나로 묶어, 담당 업무가 바뀔 때마다 처리할 수 있습니다.
SEGA Account는 Auth0를 공통 아이덴티티 기반으로 씁니다.
서비스마다 오래된 로그인 시스템을 따로 쓰고 있었습니다.
SEGA Account 프로젝트에 한정된 사례이며, 패스키 도입은 이후 계획입니다.
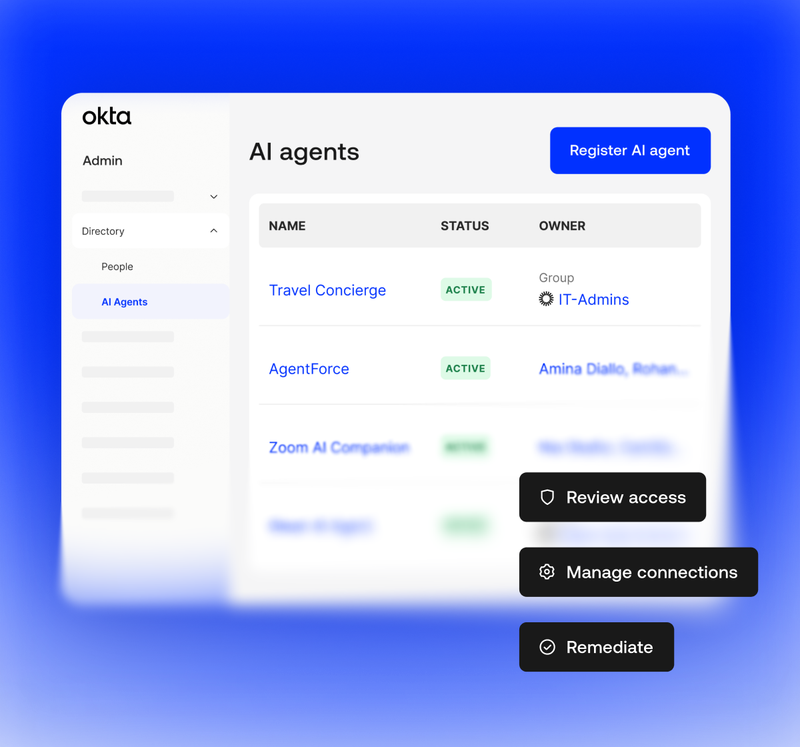
한국 기업이 여러 앱의 직원 접근 권한을 한곳에서 관리하는 예시입니다.
사용자, 앱 담당자, 정책을 파악합니다.
로그인과 계정 자동 생성(지원되는 경우)을 설정합니다.
담당 업무가 바뀔 때마다 접근 권한을 다시 인증합니다.
미리 설정한 위협 대응과 권한 회수 조치를 적용합니다.
Okta는 누가, 혹은 무엇이 앱에 접속할 수 있는지 정하는 아이덴티티 소프트웨어를 제공합니다. 문제 자체는 익숙합니다. 회사에는 시스템이 계속 늘어나고, 시스템마다 계정과 정책, 담당자가 제각각입니다. 입사자에게는 필요한 앱을 열어 줘야 하고, 직무가 바뀌면 권한을 바꿔야 하며, 퇴사자의 접근은 회수해야 합니다. 앱 개발사도 비슷한 문제를 겪습니다. 고객이 서비스에 가입하고 다시 로그인하는 과정을 관리해야 하기 때문입니다. Okta는 앱팀마다 이 기능을 따로 만들게 하는 대신, 아이덴티티를 중심으로 한데 묶습니다. Signet은 Okta를 사람·기기·에이전트와 이들이 쓰는 자원 사이에 놓인 운영 레이어로 봅니다. 이렇게 보면 인증과 권한 부여는 별개의 단계입니다. 접속한 쪽이 누구인지 확인하는 일과, 그에게 무엇을 허용할지 정하는 일은 다릅니다. 도입이 성공하려면 고객의 실제 직무와 보안 정책이 그대로 반영돼야 합니다. 아이덴티티 플랫폼은 이런 결정을 일관되게 적용하도록 도울 뿐입니다. 그 바탕이 되는 업무 규칙을 정하고, 연결된 앱이 의도한 대로 접근을 통제하는지 확인할 책임은 여전히 고객 조직에 있습니다.
Universal Directory는 여러 출처의 아이덴티티와 속성 정보를 한 관리 화면에 모읍니다. Single Sign-On은 한 번 인증한 세션으로 설정된 앱에 바로 들어가게 하고, Adaptive MFA는 정책에 따라 추가 인증을 요구합니다. Lifecycle Management는 시스템 연동으로 계정 생성과 삭제를 처리하며, 지원되는 경우 SCIM 프로토콜을 씁니다. Identity Governance는 접근 요청, 검토, 인증 캠페인 기능을 더해 처음 부여한 권한을 나중에 다시 점검하게 합니다. Privileged Access는 위험도가 높은 자원과 관리자 작업을 맡습니다. 모두 맞물린 결정이지만, 도입과 구매는 제품별로 따로 정할 수 있습니다. 가상의 한국 기업을 예로 들면, 직원 직무와 앱별 담당자부터 정리하고, 기존 디렉터리를 연동하고, 로그인 정책을 테스트한 다음, 접근 변경 절차를 정하는 순서가 될 수 있습니다. Signet이라면 지원자에게 이 순서를 실제 고객 문제, 승인권자, 도입 후 확인한 근거와 함께 설명해 달라고 할 것입니다. 제품명을 늘어놓기보다 권한이 어디서 생기는지, 직무가 바뀌면 어떻게 되는지, 지금 업무에 비해 너무 넓게 남은 접근 규칙을 팀이 어떻게 찾아내는지 보여 주는 편이 더 쓸모 있습니다.
FedEx의 공식 사례는 기존 아이덴티티 시스템을 통합하고 기존 앱을 Okta Workforce Identity에 연동한 과정을 다룹니다. Box 사례는 그다음 단계입니다. 이미 Okta를 쓰고 있던 Box는 거버넌스와 워크플로 기능으로 관리자 권한을 필요할 때만 주는 임시 권한으로 바꾸고, 권한 검토를 진행했습니다. 두 사례가 다루는 운영 문제는 서로 다르며, 모든 고객이 같은 기간에 같은 절감 효과를 얻는다는 뜻도 아닙니다. 고객 아이덴티티 사례로는 2026년 10월에 나온 SEGA 사례가 있습니다. 그동안 따로 운영되던 여러 서비스에서 공통으로 쓰는 SEGA Account를 Auth0가 뒷받침합니다. Signet은 이 사례들로 플랫폼이 다루는 범위를 보여 주되, 각 성과는 사례에 적힌 맥락 안에서만 인용합니다. 한국 고객과의 논의는 고객이 지금 쓰는 아이덴티티 환경과 바로 다음에 내려야 할 결정에서 출발해야 합니다. 직원 입사 처리가 우선이라면 평가 기준이 소비자 가입 프로젝트나 AI 에이전트의 자원 접근과 다릅니다. 어카운트 담당 영업은 이 선택을 검증할 기술·사업 담당자를 조율하고, 구축과 이후의 활용 확대까지 계약과 맞물리게 해야 합니다. 제품은 막연한 보안 약속으로 고객의 업무 절차를 대신하는 것이 아니라, 그 절차 안에 자리 잡아야 합니다.
직원용 제품군은 직원, 계약직, 파트너의 아이덴티티에 관한 결정을 다룹니다. Universal Directory는 아이덴티티 정보와 속성을 관리하고, Single Sign-On은 여러 앱 접속을 하나로 묶으며, Adaptive MFA는 상황과 정책에 따라 추가 인증을 요구합니다. 요구 사항이 바뀌면 수명주기 자동화, 거버넌스, 특권 접근 관리, 위협 방어를 더할 수 있습니다. 현재 가격 페이지는 제품을 스위트 단위로 묶어 보여 주지만, 개별 제품과 추가 기능도 따로 안내합니다. Signet은 판매 패키지와 기술 도입 순서를 구분해서 봅니다. 스위트 이름만으로는 무슨 문제를 푸는지 알 수 없기 때문입니다. 한국 지원자라면 초기 구성을 고르기 전에 고객의 기존 아이덴티티 소스, 대상 앱, 접근 정책, 관리 책임을 정리할 수 있어야 합니다. 예를 들어 첫 프로젝트에서 입사·퇴사 처리를 다루고, 다음 거버넌스 프로젝트에서 기존 권한을 검토하는 식입니다. 두 단계 사이의 인계가 중요합니다. 권한을 빨리 부여하더라도 조직이 다시 점검하지 않으면 불필요한 위험이 남습니다. 설득력 있는 시연이라면 실제 아이덴티티 하나가 선택한 제품을 거치는 과정을 따라가며 승인, 예외, 회수 단계를 하나하나 짚어 줍니다.
Auth0는 Okta 제품군 가운데 개발자를 위한 고객 아이덴티티 플랫폼입니다. 현재 공식 자료는 고객용 앱에 필요한 인증, 권한 부여, 조직 관리, 기업 연동(enterprise connection), 확장 기능을 다룹니다. 관련 제품인 Okta Customer Identity는 기본 플랫폼과 가격 구조가 따로 있습니다. 그래서 Signet은 고객 아이덴티티 제품들을 같은 것으로 취급하지 않습니다. 구매자가 실제로 결정하는 것은 앱 아키텍처, 지원할 로그인 방식, 기존 계정 이전, 동의 관리, 그리고 아이덴티티를 서비스 자체 데이터와 어떻게 연동할지입니다. SEGA의 공식 사례는 분리된 여러 서비스를 대상으로 계획과 개념 검증(PoC)을 거쳐 공통 계정 기반을 구축한 과정을 소개합니다. 아이덴티티 플랫폼은 이 변화를 뒷받침할 뿐, 사용자 경험과 데이터에 대한 책임은 여전히 앱 담당자에게 있습니다. 한국 기업을 상대하는 영업이라면 개발팀의 채택과 사업 부서의 승인을 서로 다른 사람이 맡을 수 있다는 점을 알아야 합니다. 좋은 설명은 제품을 기술팀이 직접 테스트할 수 있는 로그인·권한 흐름으로 풀어내고, 그 흐름이 사업 목적에 어떻게 기여하는지 설명합니다. 또 로그인 화면을 붙였다고 프로젝트가 끝났다고 보지 말고, 앱과 사용자가 바뀌는 동안 고객이 연동을 어떻게 운영할지도 설명해야 합니다.
Okta for AI Agents는 여러 도구와 자원을 오가며 스스로 작업하는 소프트웨어까지 아이덴티티 모델을 넓힙니다. 현재 제품 페이지는 에이전트 탐지, 등록, 책임자 지정, 자원 연결, 인증, 격리를 하나로 맞물린 통제 기능으로 소개합니다. Agent SSO는 2026년 8월 정식 출시(GA)됐고, Cross App Access를 기본 SSO에 포함했습니다. 명시된 기본 요금제에서는 추가 비용이 없습니다. 2026년 9월 발표는 그 시점에 제공된 기능과 앞으로 나올 기능을 구분합니다. Agent Gateway, 엔드포인트 탐지, 시각적 연결 설계, 런타임 Kill Switch 확대는 이후 제공될 예정입니다. 마케팅 소개 자료가 더 넓은 업무 흐름을 그리더라도 Signet은 이 출시 단계를 구분해서 적습니다. 에이전트가 실제로 도구를 호출할 수 있는지는 고객 환경에서 쓸 수 있는 연결, 정책, 런타임 통제에 달려 있습니다. 기술적으로 쓸모 있는 설명은 책임자, 자원, 허용된 작업을 먼저 밝히고, 접근을 검토하거나 회수하면 어떻게 되는지까지 짚어 줍니다. 이 흐름은 아이덴티티 문제를 사람의 로그인 너머로 넓힙니다. 그래도 책임 소재를 정리하고, 개별 연동을 실제 운영 통제로 쓰기 전에 검증해야 한다는 원칙은 그대로입니다.
1월 종료 연결 회계연도 매출이며 Auth0 사업을 포함합니다.
| 기준일 | 수치 | 집계 기준 |
|---|---|---|
| 2022-01-31 | $1,300,000,000 USD | 1월 종료 연결 회계연도 매출이며 Auth0 사업을 포함합니다. |
| 2025-01-31 | $2,610,000,000 USD | 1월 종료 연결 회계연도 매출이며 Auth0 사업을 포함합니다. |
| 2026-01-31 | $2,919,000,000 USD | 1월 종료 연결 회계연도 매출이며 Auth0 사업을 포함합니다. |
Okta
연결 회계연도 매출 13억 달러
연결 회계연도 매출 26억 1,000만 달러
연결 회계연도 매출 29억 1,900만 달러
Okta의 사업 모델은 아이덴티티 소프트웨어 구독이 중심이고, 전문 서비스 등 기타 매출은 따로 보고합니다. 직원용 가격 페이지를 보면 스위트 상품을 사용자당 월 요금으로 책정해 연 단위로 청구하며, 계약 조건과 추가 제품 옵션도 안내합니다. Auth0는 고객용 앱 제품을 중심으로 사용량이나 기업 요건에 따라 가격이 정해지는 별도 체계가 있습니다. Okta Customer Identity도 기업용 기본 플랫폼을 따로 소개합니다. Signet은 이 페이지들로 고객이 어떤 식으로 계약을 맺는지 설명하지만, 공개된 정가와 한국에서 실제 협상한 계약 조건은 구분합니다. 아이덴티티 프로젝트는 로그인에서 시작해, 고객이 필요성을 확인하면 수명주기 관리, 거버넌스, 위협 대응으로 넓어질 수 있습니다. 어카운트 담당 영업의 첫 계약(land), 활용 정착(adopt), 확장(expand) 책임이 여기서 나옵니다. 판매한 뒤에도 제품이 사용자에게 계속 가치를 줘야 하기 때문입니다. 따라서 성장은 첫 계약만으로 끝나지 않습니다. 고객이 필요한 앱을 연동하고, 정책을 운영하고, 계속 쓸 이유가 있어야 합니다. 지원자의 영업 사례도 이 과정을 따라가며 고객이 실제로 무엇을 구매하고, 구축하고, 사용했는지 밝힐 때 가장 설득력이 있습니다.
Okta의 회계연도는 1월 31일에 끝납니다. Okta는 2022 회계연도 매출 13억 달러, 2025 회계연도 26억 1,000만 달러, 2026 회계연도 29억 1,900만 달러를 보고했습니다. 2022 회계연도 발표는 Auth0의 기여분을 따로 밝힙니다. 따라서 과거와 비교하면 순수한 영업 성장뿐 아니라 사업 구성의 변화도 함께 반영됩니다. 차트에는 회사가 보고한 연결 기준 연간 매출을 그 범위 그대로 담았습니다. 2026년 7월 31일에 끝난 2027 회계연도 2분기 매출은 8억 500만 달러이며, 이 가운데 구독 매출이 7억 9,300만 달러입니다. 마감된 분기 실적이므로 연간 차트나 향후 가이던스와 섞지 않습니다. 잔여 이행 의무(RPO)는 이미 계약했지만 아직 매출로 인식하지 않은 구독 잔액이며, 인식 시점이 따로 정해져 있습니다. 현재 RPO는 그중 향후 12개월 안에 인식될 것으로 예상되는 부분입니다. 두 숫자 모두 인식된 연간 매출과 바꿔 쓸 수 없습니다. Signet이 이 차이를 강조하는 이유는 엔터프라이즈 소프트웨어 면접에서 고객 계약, 수주, 잔액, 청구액, 매출이 자주 뒤섞이기 때문입니다. 숫자를 어카운트 전략이나 회사 성장 이야기에 쓰기 전에 지표 이름, 기준일, 범위부터 밝혀 보세요.
Okta는 서비스 안정성을 지키면서 기존 고객을 유지하고 아이덴티티 관련 일을 더 많이 따내야 합니다. 실적 자료는 사이버 보안 사고, 서비스 중단, 경쟁, 기술 변화, 고객 유지를 주요 위험으로 꼽습니다. Signet은 이 위험들이 고객 구축과 어카운트 영업에 어떤 영향을 주는지 살핍니다. 고객은 독립 아이덴티티 소프트웨어를 이미 쓰고 있는 기술 환경의 기능, 다른 아이덴티티 공급사, 자체 구축과 비교할 수 있습니다. 영업 담당자는 고객의 운영 환경에 얼마나 잘 맞는지, 왜 이 제품을 권하는지 근거를 들어 설명해야 합니다. 좋은 첫 제안은 대상 시스템과 사용자, 바뀌는 정책, 활용도와 보안을 확인할 방법을 구체적으로 적습니다. 이후 확장도 접근 검토나 새로운 앱 사용자 그룹처럼 또 다른 구체적 필요가 있어야 정당화됩니다. 최근의 AI 에이전트 전략이 그런 필요를 만들 수 있지만, 출시 시점과 고객 도입 현황은 분명히 밝혀야 합니다. 그래서 재무 성장과 제품 발표를 함께 봐야 합니다. 발표는 업무 흐름이 어디까지 넓어질 수 있는지를, 보고된 실적은 회사가 실제로 인식한 매출을 알려 줍니다. 어느 한쪽만으로는 특정 한국 고객 계약의 경제성을 증명할 수 없습니다.
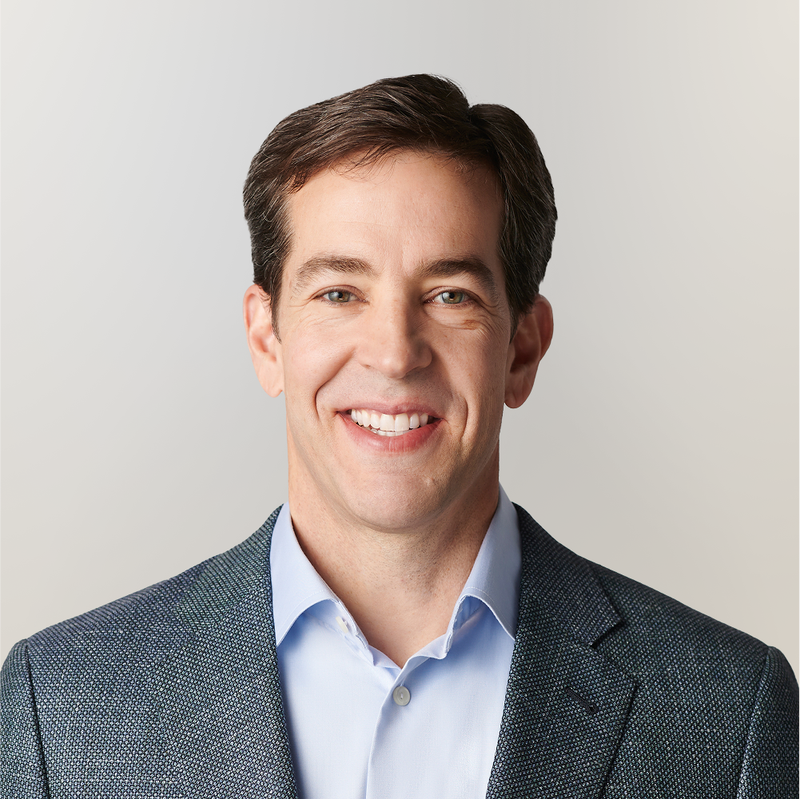
Frederic Kerrest와 2009년 공동 창업했습니다.
앱 사용 방식이 바뀌어도 아이덴티티 관리가 따라가게 합니다.
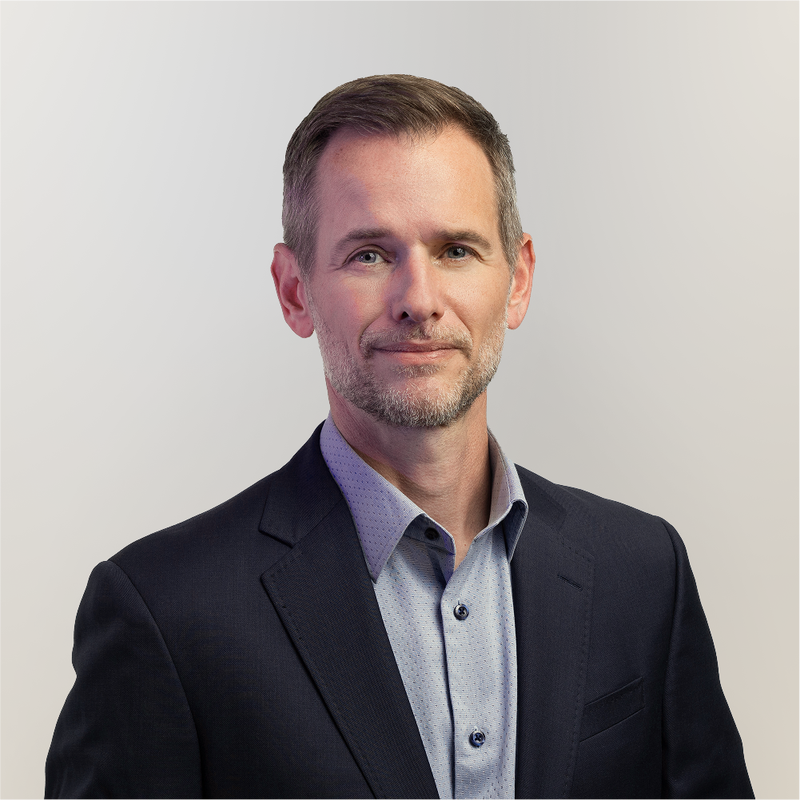
제품과 기술의 책임을 맡습니다.
접근 통제 범위를 AI 에이전트의 작업까지 넓힙니다.
“모든 에이전트에는 신뢰할 신원이 필요합니다.”
Todd McKinnon · 날짜가 있는 공식 회사 발표 · 2026-08-26
Todd McKinnon과 Frederic Kerrest는 2009년 Okta를 창업했습니다. 현재 공식 리더십 페이지에는 McKinnon이 CEO 겸 이사회 의장이자 공동 창업자로, Kerrest는 이사 겸 부의장, 공동 창업자, 전 COO로 나와 있습니다. 현재 직책을 정확히 구분해야 과거의 운영 역할을 지금 조직에 그대로 대입하는 실수를 피할 수 있습니다. Okta는 계속 바뀌는 기술을 사람들이 제대로 쓰게 해야 한다는 필요에서 출발했고, 이후 직원용과 고객용 앱 전반으로 아이덴티티 플랫폼을 넓혔습니다. Auth0 제품군과 최근의 에이전트 관련 작업을 보면, 아이덴티티의 대상은 바뀌어도 접근 관리라는 핵심 문제는 그대로입니다. Signet은 지어낸 개인 일화 대신 이런 제품 선택으로 창업자들의 궤적을 설명합니다. 지원자가 실제로 이해해야 할 것은 고객이 왜 여러 앱 공급사를 아우르는 아이덴티티 서비스를 원하는지입니다. 회사 자료도 이 독립성을 강조하지만, 지원자는 이를 구체적인 연동 결정으로 풀어내고 해당 고객의 시스템 환경에 어떤 도움이 되는지 설명할 수 있어야 합니다. 창업 이야기는 지금도 이어지는 고객 문제를 이해하는 데 도움이 될 때 의미가 있을 뿐, 현재 업무 역량을 입증하는 근거를 대신하지는 못합니다.
현재 경영진에는 제품·기술 부문 사장 Ric Smith, 최고재무책임자(CFO) Brett Tighe, 최고매출책임자(CRO) Jon Addison이 있습니다. Eric Kelleher는 사장 겸 COO, David Bradbury는 최고보안책임자(CSO)입니다. 제품 방향, 재무 보고, 영업, 운영, 보안을 각각 다른 사람이 책임지는 구조입니다. Signet이 McKinnon, Smith, Tighe를 중심으로 소개하는 것은 플랫폼 전략과 재무 근거를 쉽게 읽게 하려는 것이지, 한국 조직이 이들에게 보고한다는 뜻은 아닙니다. Smith는 2026년 9월 발언에서 에이전트 접근을 이야기하며, 같은 기능이 위험을 만들 수도 있다고 짚었습니다. Tighe는 분기 실적 발언에서 실적을 핵심 직원·고객 아이덴티티 제품과 신제품의 성과로 설명했습니다. 이 발언들은 특정 시점의 경영진 우선순위일 뿐, 모든 팀이 같은 방식으로 일한다는 뜻은 아닙니다. 지원자는 자신의 경험을 해당 부문의 책임과 이어서 설명해야 합니다. 엔터프라이즈 영업은 기술 검증, 파트너, 사업 가치, 고객 활용을 두루 조율하는 일입니다. 리더십 구조를 알면 이 조율에 대해 더 날카로운 질문을 할 수 있지만, 한국 현지 매니저가 누구인지나 개별 오퍼가 어떤 경로로 결정되는지까지 알 수는 없습니다.
현재 채용 페이지는 회사 원칙으로 고객을 아끼는 마음, 늘 지키는 보안, 주인의식, 앞을 내다보는 제품 개발을 꼽습니다. 직원에게는 스스로 기준을 높이고, 행동으로 성과를 만들고, 변화에 적응하고, 반복 업무를 단순하게 만들기를 기대한다고 밝힙니다. Signet은 이를 따로 측정한 조직 문화 지표가 아니라 회사가 내세우는 기대치로 봅니다. Enterprise Account Executive 공고에서는 고객 원칙이 더 구체적입니다. 고객사와의 거래를 키우고, 채널 파트너, 솔루션 엔지니어링, 사업 가치 관리, 고객 담당팀과 협업하는 일입니다. 지원자는 세 가지 사례를 준비해 보세요. 고객의 말을 듣고 제안을 바꾼 경험, 불확실한 영업 과정을 끝까지 책임진 경험, 기술팀의 피드백으로 구축 계획을 바꾼 경험입니다. 핵심은 실제 고객의 필요, 내린 결정, 함께한 사람, 근거를 댈 수 있는 결과입니다. 보안이라는 기준도 있습니다. 아무리 설득력 있는 영업 약속이라도 제품의 현재 통제 기능과 출시 상태를 벗어나서는 안 됩니다. 제안한 업무 흐름이 출시 예정 기능에 의존한다면 어카운트팀은 그 사실을 분명히 밝혀야 합니다. 빠르게 움직이고 책임지는 태도는 고객이 더 나은 결정을 내리도록 돕는 데 써야지, 승인에 필요한 근거를 건너뛰는 핑계가 되어서는 안 됩니다.
기업 영업 기회와 고객 도입, 확장을 맡습니다.
Open posting count, not team headcount
공고 수는 현재 기능을 보여 주며 팀 인원과 구분합니다.
현재 공고가 서울의 기업 고객 업무를 명시합니다.
2026년 10월 10일 공식 Greenhouse 공개 피드를 확인한 결과, 근무지가 대한민국 서울인 공고는 Enterprise Account Executive 한 건이었습니다. 최초 게시일은 2026년 9월 23일입니다. 이 페이지는 회사의 공고 원문을 그대로 싣고, 실시간 피드에 올라온 공고만 현재 채용으로 봅니다. 공고에 따르면 이 포지션은 Enterprise Sales 조직 소속이며, 담당 지역 안의 잠재 고객, 기존 고객, 지역 컨설턴트 같은 영향력 있는 관계자를 함께 관리합니다. 업무는 신규 사업 발굴, 어카운트·지역 계획 수립, 관계 구축, 가격 책정, 프레젠테이션, 협상, 계약입니다. 잠재 고객이 구축 단계로 넘어간 뒤에도 고객사 안에서 거래를 계속 넓히는 일까지 맡습니다. Signet은 이 포지션을 제품을 두루 소개하는 자리가 아니라 기업 고객의 도입을 책임지는 영업 포지션으로 봅니다. 지원자는 고객 문제에서 출발해 어카운트 계획을 세우고, 실제 의사결정자를 찾아내고, 복잡한 계약을 성사 단계로 끌고 간 사례를 준비해 보세요. 영업 기회를 어떻게 검증했는지, 제안을 어떻게 바꿨는지, 아이덴티티 업무 흐름을 검증하고 구축할 사람들과 어떻게 조율했는지가 좋은 근거가 됩니다.
이 포지션은 엔터프라이즈 기술 솔루션 영업 경력 7년 이상과, 신규 고객을 직접 개척한 현장 영업 실적을 요구합니다. 관련 분야로는 클라우드 소프트웨어, 인프라 관리, 앱 개발·관리, 보안, 비즈니스 애플리케이션, 분석을 꼽습니다. 파트너·채널·제휴를 활용한 경험, 목표를 초과 달성한 수치 실적, 복잡한 소프트웨어 계약 경험, 경영진과 대화한 경험도 요구합니다. 영업 방식으로는 타깃 어카운트 영업, 솔루션 영업, 컨설팅형 영업을 언급하고, MEDDPICC와 Challenger 방법론을 알면 우대합니다. 원문 요건에는 학사 학위(MBA 우대) 또는 그에 준하는 경험도 들어 있습니다. Signet은 이 요건을 모든 아이덴티티 직무에 적용되는 체크리스트로 일반화하지 않고, 원문 그대로 옮깁니다. 지원자는 여러 이해관계자와 기술 제품이 얽힌 의사결정에서 쌓은 경험을 보여 줘야 합니다. 설득력 있는 사례에는 고객의 출발점, 검증한 사업 문제, 파트너의 역할, 다음 구축 단계가 들어갑니다. 영업 수치에는 기간과 본인의 기여도를 함께 밝혀 보세요. 그래야 어카운트 전체의 성과를 근거 없이 개인 성과처럼 내세운다는 인상을 피할 수 있습니다.
공고 원문은 채널 파트너, 솔루션 엔지니어링, 사업 가치 관리, 고객팀을 협업 대상으로 꼽습니다. 기업 고객을 대상으로 첫 계약, 활용 정착, 확장을 이끌고, 고객 조직 곳곳에서 관계를 넓혀 가라고 요구합니다. 하이브리드 근무로 표시돼 있으며, 입사 초기에 집중 대면 온보딩이 있다고 적혀 있습니다. Signet은 이를 회사가 밝힌 근무 방식으로만 보고, 실제 근무 일정과 담당 고객 배정은 면접에서 확인할 부분으로 둡니다. 공개된 공고 수는 열린 자리가 한 건이라는 뜻일 뿐, 한국 팀의 규모를 말해 주지 않습니다. 예를 들어 아이덴티티 영업 기회는 직원 접근 관리에서 시작해 거버넌스나 고객용 앱으로 넓어질 수 있습니다. 다만 이 순서는 준비를 돕기 위한 예시일 뿐, 회사가 약속한 담당 지역 계획이 아닙니다. 실제 고객 결정 하나를 골라 어카운트 맵, 기술 검증 계획, 파트너의 기여를 함께 정리해 보세요. 고객이 왜 지금 움직여야 했는지, 팀이 제안한 솔루션을 어떻게 검증했는지, 계약 이후 운영해야 할 일이 무엇이었는지 설명할 수 있어야 합니다. 이것이 회사의 넓은 아이덴티티 제품군을 서울 공고의 기업 영업 업무와 실제로 연결하는 방법입니다.
Signet 공고 목록 · 2026-10-19 기준
고객의 결정과 기술 검증, 자신의 기여를 설명해 보십시오.
Cross App Access가 기본 SSO에 포함됩니다.
지금 쓸 수 있는 기능과 3분기·4분기 계획을 구분해 밝혔습니다.
SEGA는 Auth0로 여러 엔터테인먼트 서비스를 하나의 공통 계정으로 묶었습니다.
Okta는 2026년 8월 24일 Agent SSO의 정식 제공(GA)을 발표했습니다. 이번 출시로 Cross App Access가 기본 SSO에 포함돼, 에이전트는 연결되는 순간 아이덴티티를 갖게 됩니다. 명시된 기본 SSO 요금제에서는 추가 비용이 없습니다. 더 넓은 제품인 Okta for AI Agents는 다양한 에이전트의 탐지, 등록, 보호, 거버넌스를 다룹니다. Signet은 이번 발표를 실제로 쓸 수 있는 구체적인 한 단계로 봅니다. 고객과 논의할 때는 에이전트가 지원되는 연결 방식을 쓰는지, 조직에 어떤 통제가 더 필요한지부터 확인해야 합니다. 기능 하나가 정식 출시됐다고 해서 앞으로 나올 런타임 기능까지 모두 같은 구성에서 쓸 수 있는 것은 아닙니다.
2026년 9월 22일 발표는 Agent SSO, 에이전트 간 연결, 자원 접근 인증을 지금 쓸 수 있는 기능으로 밝힙니다. Agent Gateway와 엔드포인트 발견은 3분기, 구성 설계 도구와 실행 중 Kill Switch 확대는 4분기 제공 예정입니다. 같은 날 발표된 Blueprint Alliance는 아이덴티티, 보안, 데이터, 앱, 인프라 공급사가 함께 쓰는 참조 아키텍처를 제시합니다. Signet은 이 얼라이언스를 특정 고객사에서 완료된 연동과 구분합니다. 실무에서 물을 것은 에이전트 목록, 허용된 행동, 실행 중 활동, 대응 방식입니다. 한국 고객에게 제안할 때는 이 아키텍처로 평가 틀을 짜고, 제안하는 통제마다 날짜가 붙은 출시 상태를 함께 밝히면 됩니다.
2026년 9월 24일 World Central Kitchen 발표는 기술 기부와 함께, 구호 활동에 규정에 맞게 관리되는 에이전트를 도입하려는 방향을 소개합니다. 여기서 언급된 활용 방안은 아직 계획 단계입니다. 2026년 10월 7일 SEGA 사례는 이미 출시된 계정 기반, 여러 서비스를 통합한 작업, 향후 패스키 계획을 다룹니다. 두 자료는 근거의 성격이 다릅니다. 지원자는 SEGA Account 사례로 고객 아이덴티티를, World Central Kitchen 사례로 에이전트의 책임자 문제를 설명할 수 있습니다. 그다음에는 해당 상황의 통제, 데이터, 운영 책임을 따져야 합니다. 미래의 활용 사례를 회사가 이미 인식한 매출처럼 다뤄서는 안 됩니다.
옥타는 사람과 AI 에이전트의 앱 접근을 관리합니다.
기업 영업 기회와 고객 도입, 확장을 맡습니다.
네. 2026-10-10에 회사 채용 페이지와 대조했습니다. 모집 여부는 바뀔 수 있습니다. 모의지원은 회사에 지원서가 가는 것이 아니라 Signet에 검토를 요청하는 단계입니다.
비전부터 제품, 성장, 사람, 한국 팀과 현재 공고까지 한 페이지에서 이어집니다. 목차로 원하는 곳으로 이동하고, 궁금한 부분은 펼쳐서 더 읽을 수 있습니다.